
A postura de segurança da sua empresa, governada como qualquer outra função crítica do negócio.
HashGRC reúne descoberta de superfície de ataque, gestão de riscos, compliance multi-framework, gestão de terceiros e governança executiva vCISO em uma única plataforma multi-tenant — não mais uma coleção de planilhas e PDFs desconectados.
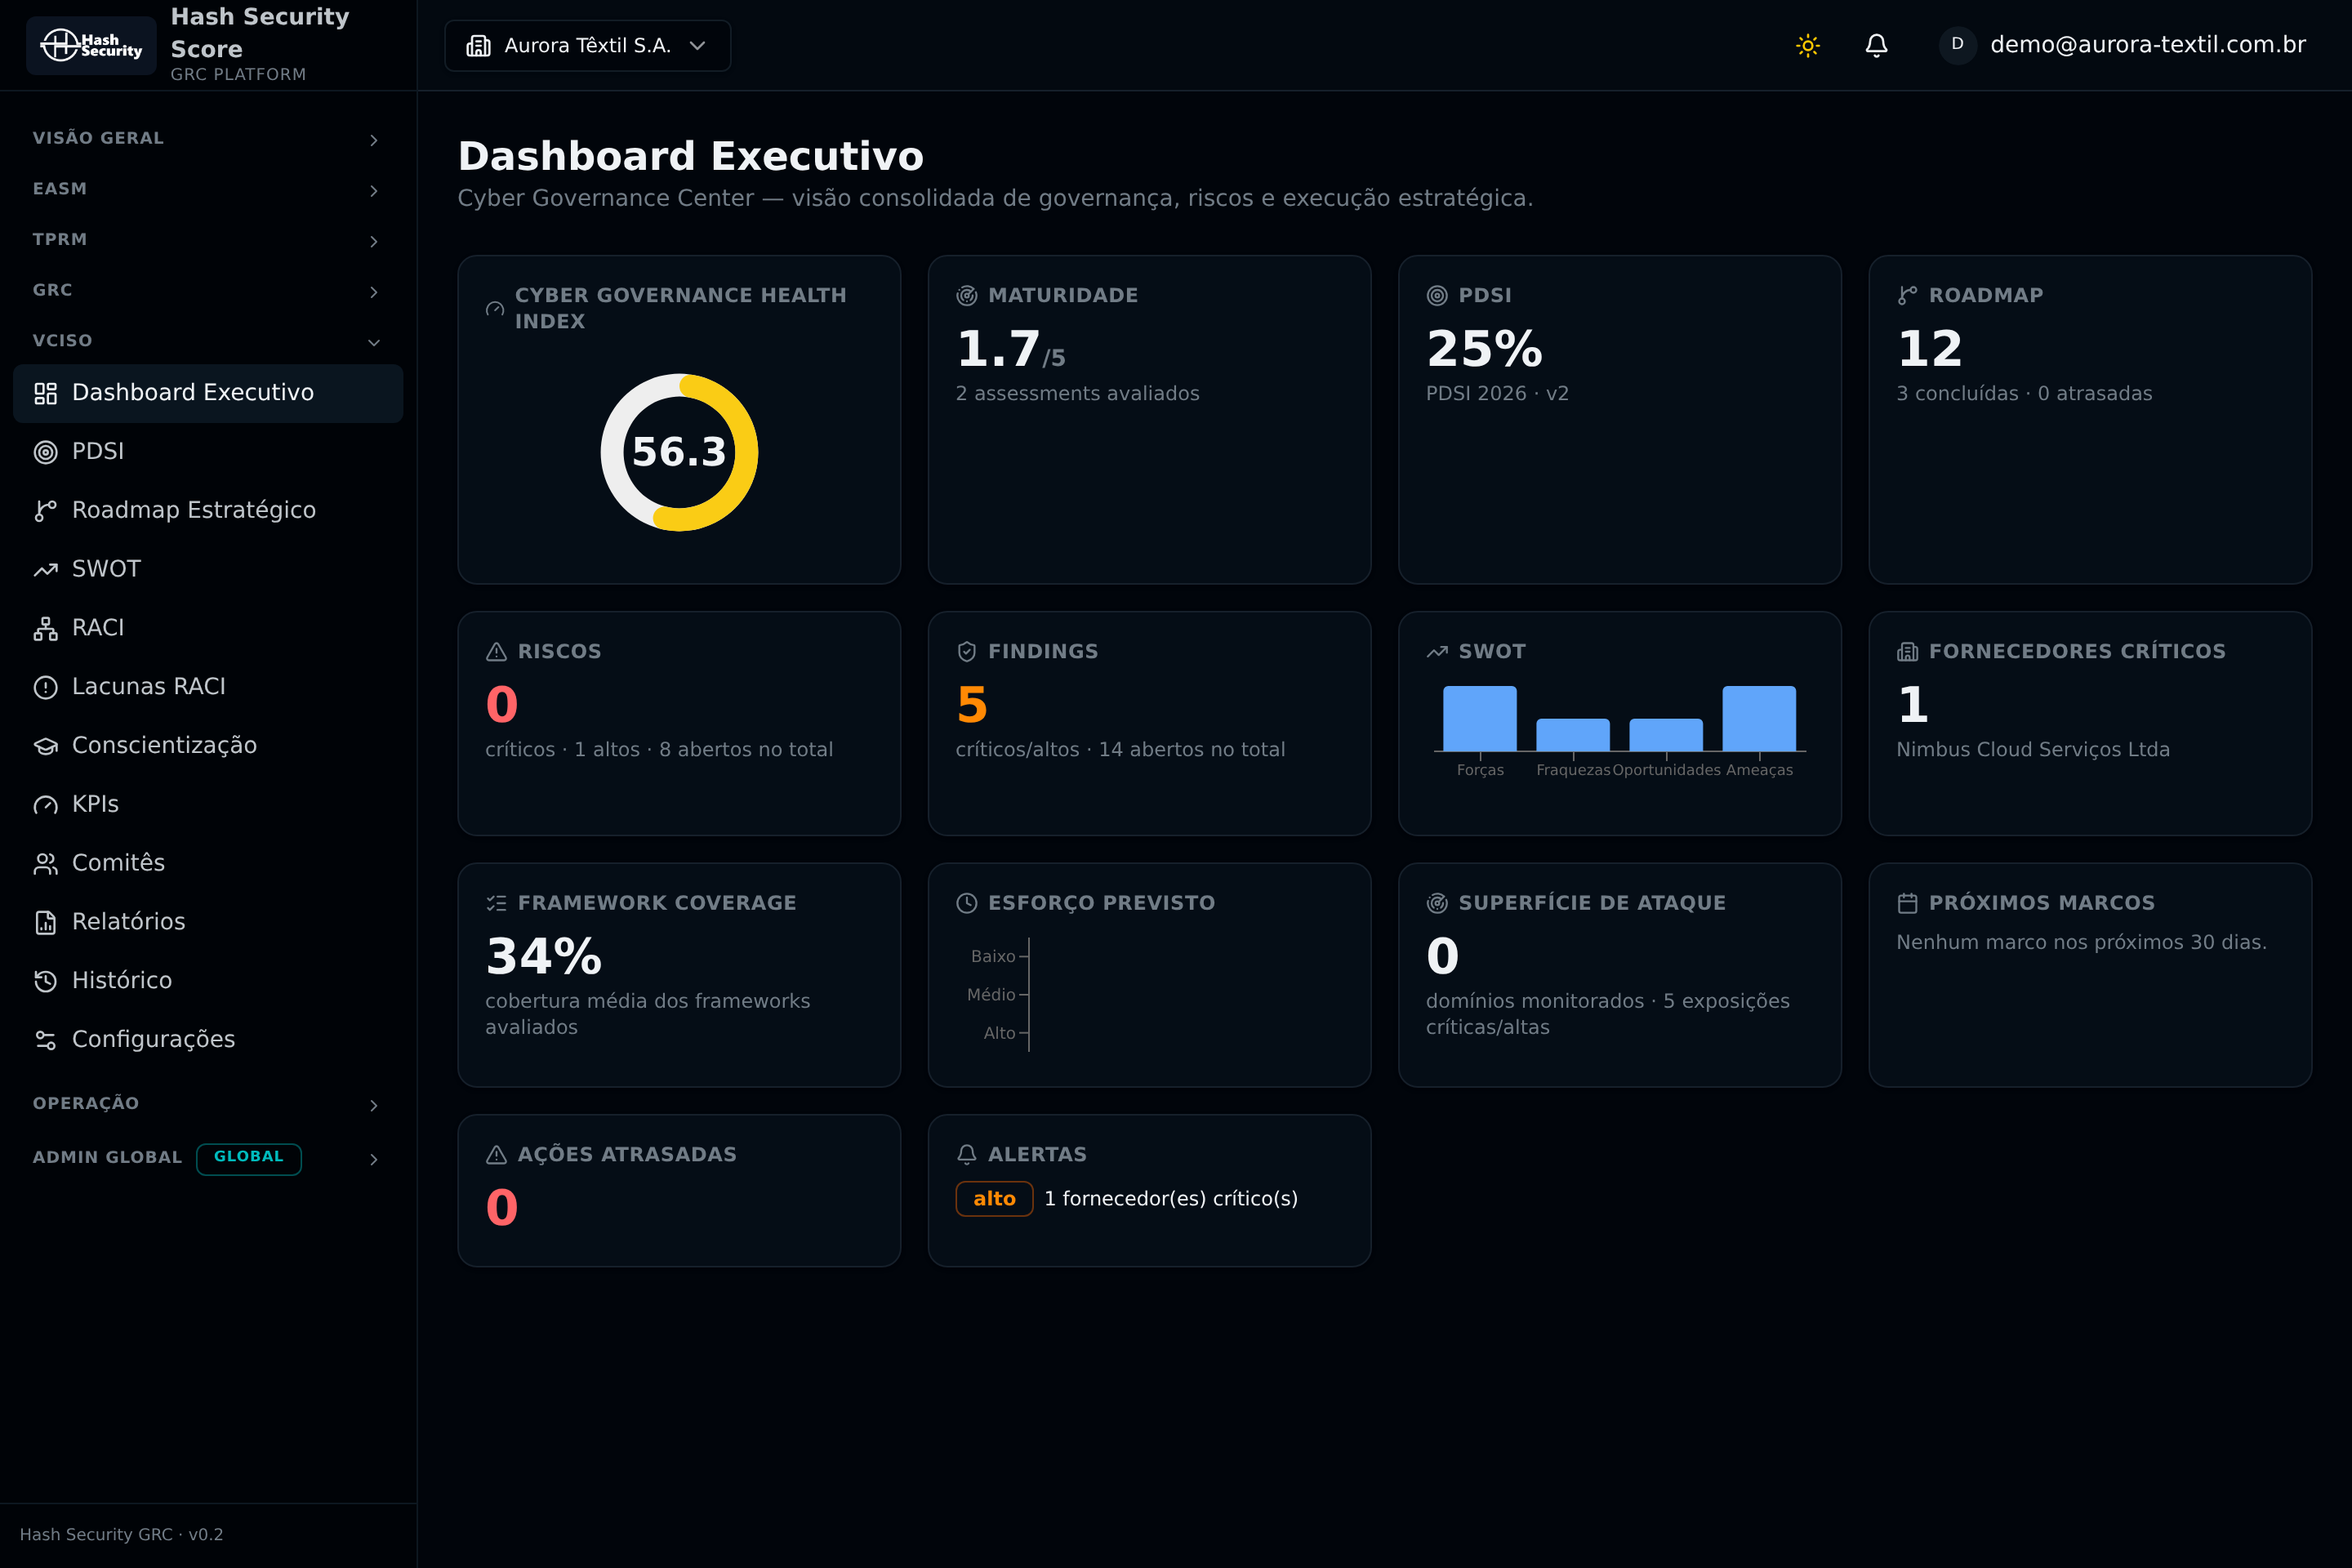
Tela real da plataforma — dados de uma empresa fictícia usados apenas para demonstração.
Segurança virou pauta de conselho, mas continua sendo gerida em silos.
A maioria das empresas ainda gerencia postura de segurança em planilhas soltas, PDFs de consultoria desatualizados em semanas, e relatórios técnicos que ninguém no C-level consegue traduzir em decisão de negócio. O resultado: o CISO reporta atividade — quantos scans, quantos findings — não postura: estamos mais seguros que no trimestre passado?
- Segurança, riscos, compliance e terceiros vivem em ferramentas diferentes que não conversam entre si.
- O relatório para o board é um PDF estático que já nasce desatualizado.
- Ninguém sabe quem é dono de cada risco ou ação até um incidente expor a lacuna.
- Cada consultoria entrega um plano diretor que vira arquivo esquecido na gaveta.
- A redução de risco residual não tem como ser justificada quando o auditor pergunta.
Seis módulos. Um único dado. Nenhuma duplicação.
Cada módulo abaixo é independente o suficiente para resolver seu próprio problema — e conectado o suficiente para nunca pedir a mesma informação duas vezes.
Descoberta contínua de superfície de ataque
Domínios, subdomínios, certificados, DNS, TLS, cabeçalhos HTTP e exposições no GitHub — monitorados continuamente, não em uma varredura pontual de consultoria.
Um número que o board entende
Score 0–100 com grau A+ a F, recalculado a cada scan, com histórico de evolução — a mesma métrica objetiva que corretoras de cyber risk usam para precificar apólice.
Motor de risco residual de verdade
Redução do residual exige efetividade de controle avaliada e justificada — nunca cai sozinha por contagem de checkbox. Bow Tie, apetite de risco e aceite com alçada por nível.
11 frameworks, um único fluxo de trabalho
ISO/IEC 27001, LGPD, NIST CSF 2.0, SOC-CMM, NIST SP 800-53, PCI DSS, HIPAA, CIS Controls v8, SOC 2, DORA e NIS2 — dashboards de maturidade, versionamento de framework e export em PDF.
Terceiros sem planilha paralela
Cadastro em 5 etapas, tier automático, questionários estruturados e portal externo sem exigir conta — fornecedores críticos aparecem direto no dashboard executivo.
O núcleo de governança executiva
PDSI vivo e versionado, Matriz RACI, SWOT, KPIs, Comitês, Programa de Conscientização e um Cyber Governance Health Index único — a camada que conecta tudo o que vem antes a uma estratégia.
Postura de segurança que o board consegue ler em três cliques
Chega de compilar slide manualmente todo trimestre. O Cyber Governance Health Index consolida maturidade, riscos, findings, fornecedores críticos e execução do PDSI em um único índice, com peso configurável por dimensão — e todo card tem drill-down até a causa raiz.
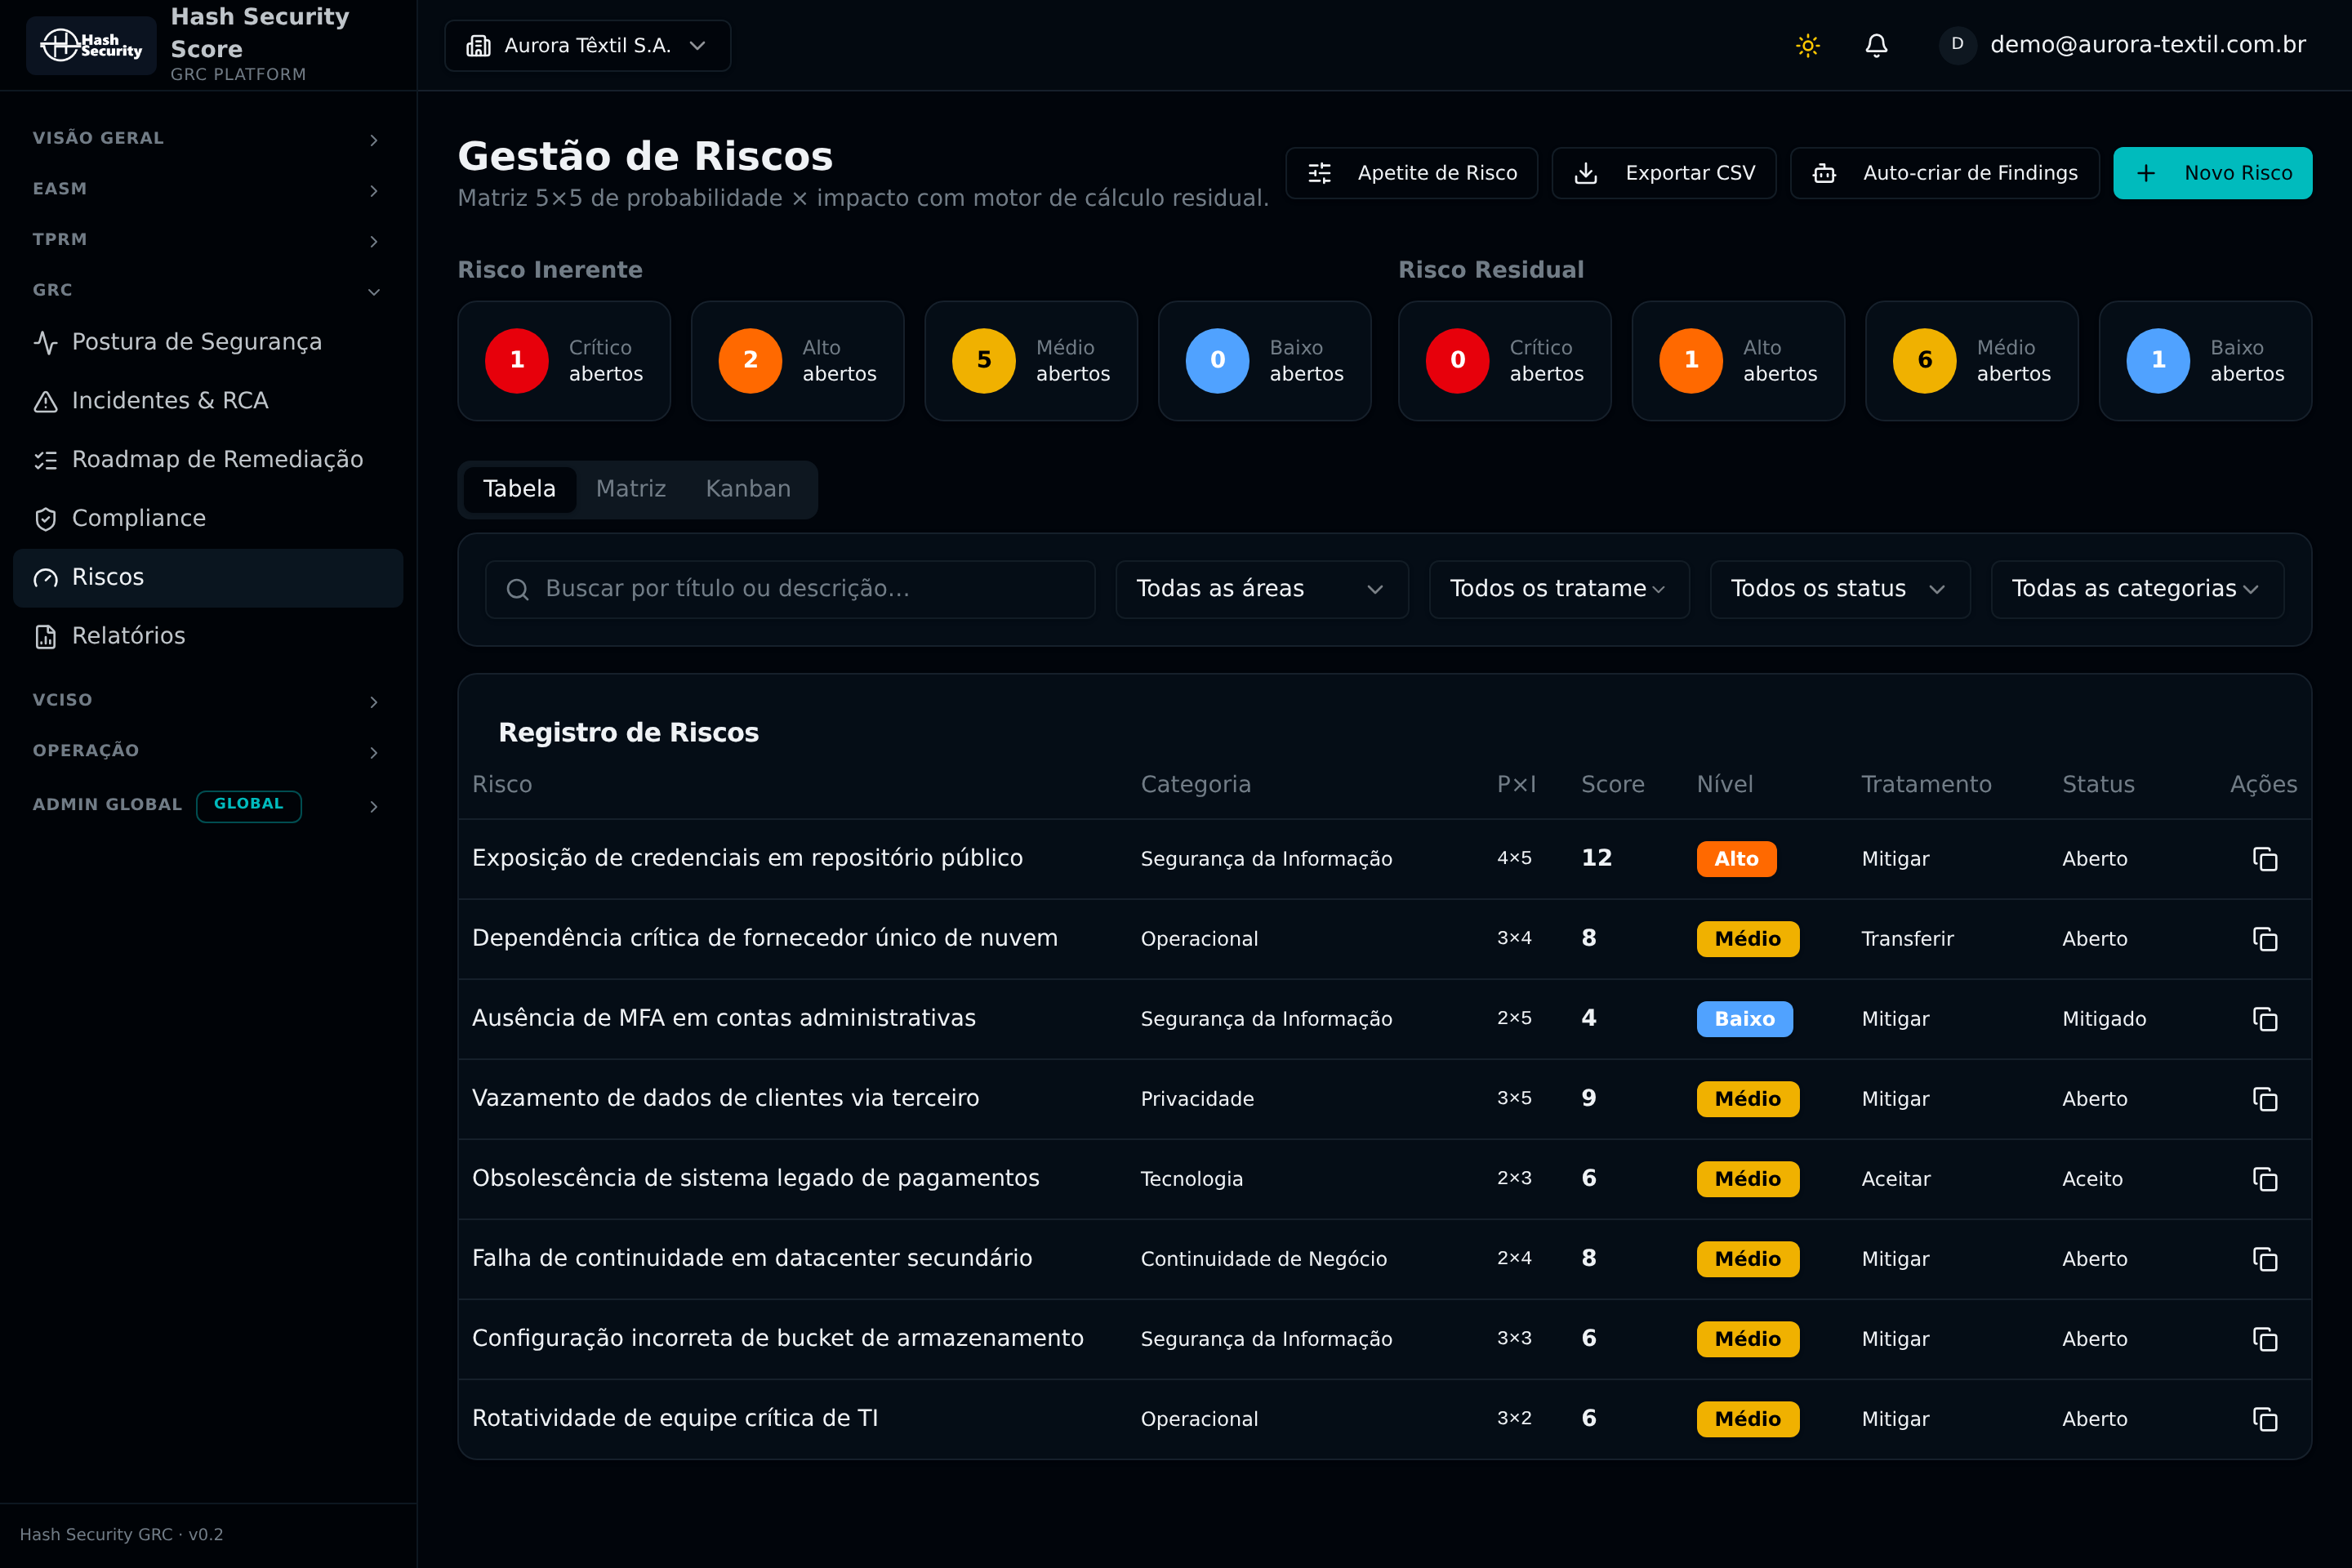
Matriz 5×5, tratamento e residual — sem automatismo silencioso
Cada risco carrega inerente, controles vinculados com efetividade avaliada, apetite de risco comparado e aceite formal com segregação de função. O residual só cai quando alguém avalia e justifica — o auditor consegue rastrear exatamente por quê.
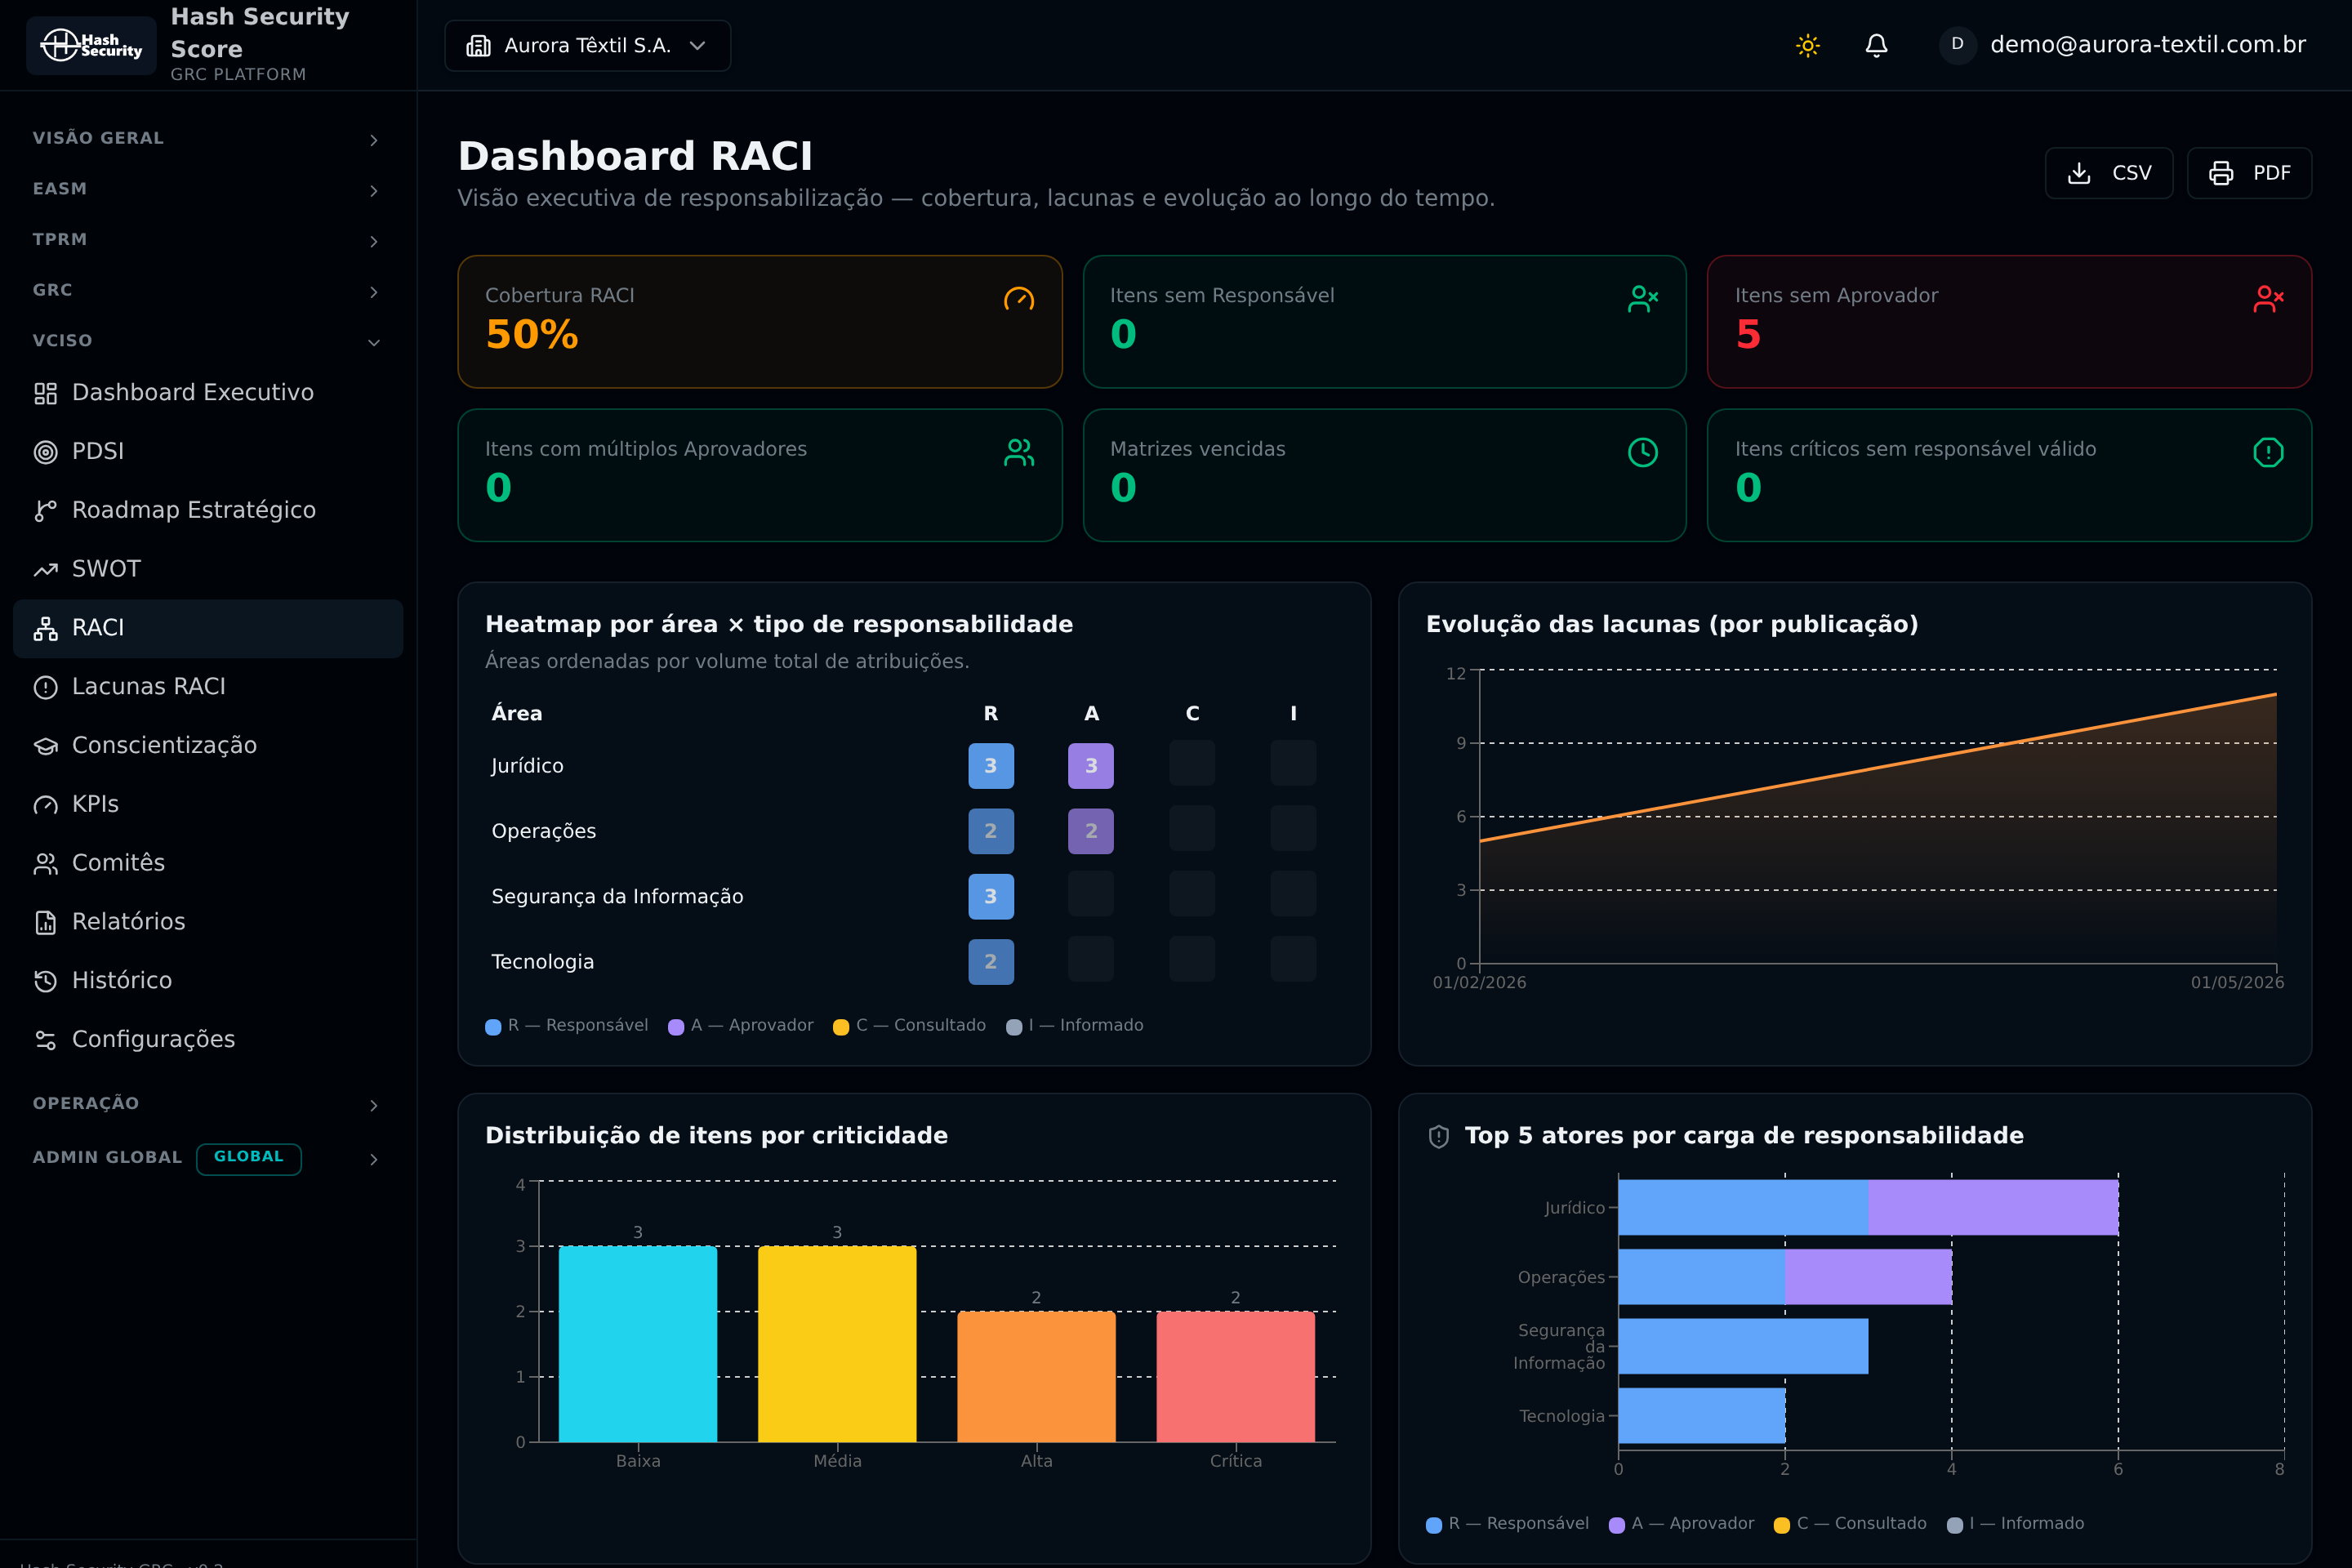
Todo risco, ação e controle tem dono — sempre visível
Heatmap por área, evolução de lacunas, distribuição por criticidade e ranking de atores sobrecarregados. Quando o auditor perguntar "quem aprovou isso", a resposta está na tela, versionada, não em uma thread de e-mail perdida.
Compliance, terceiros e risco humano — na mesma plataforma
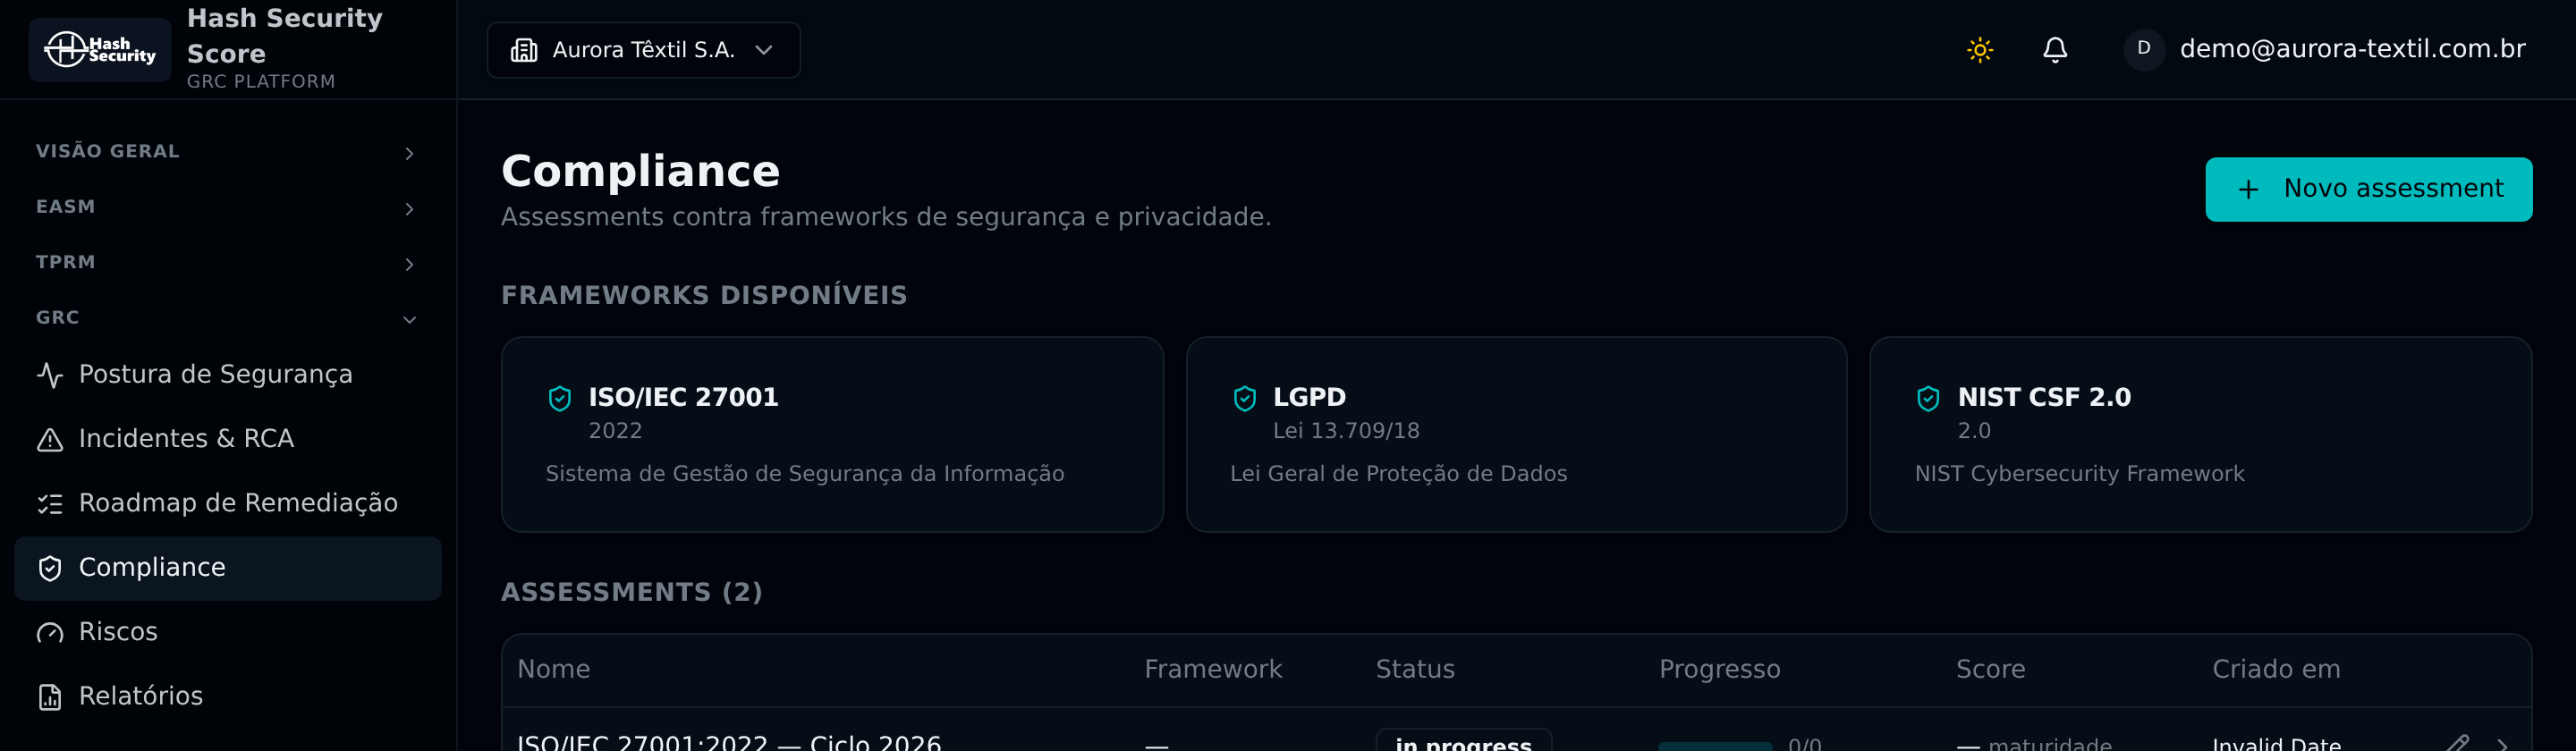
Compliance multi-framework
11 normas, dashboards de maturidade e versionamento — sem depender de deploy para trazer um framework novo.
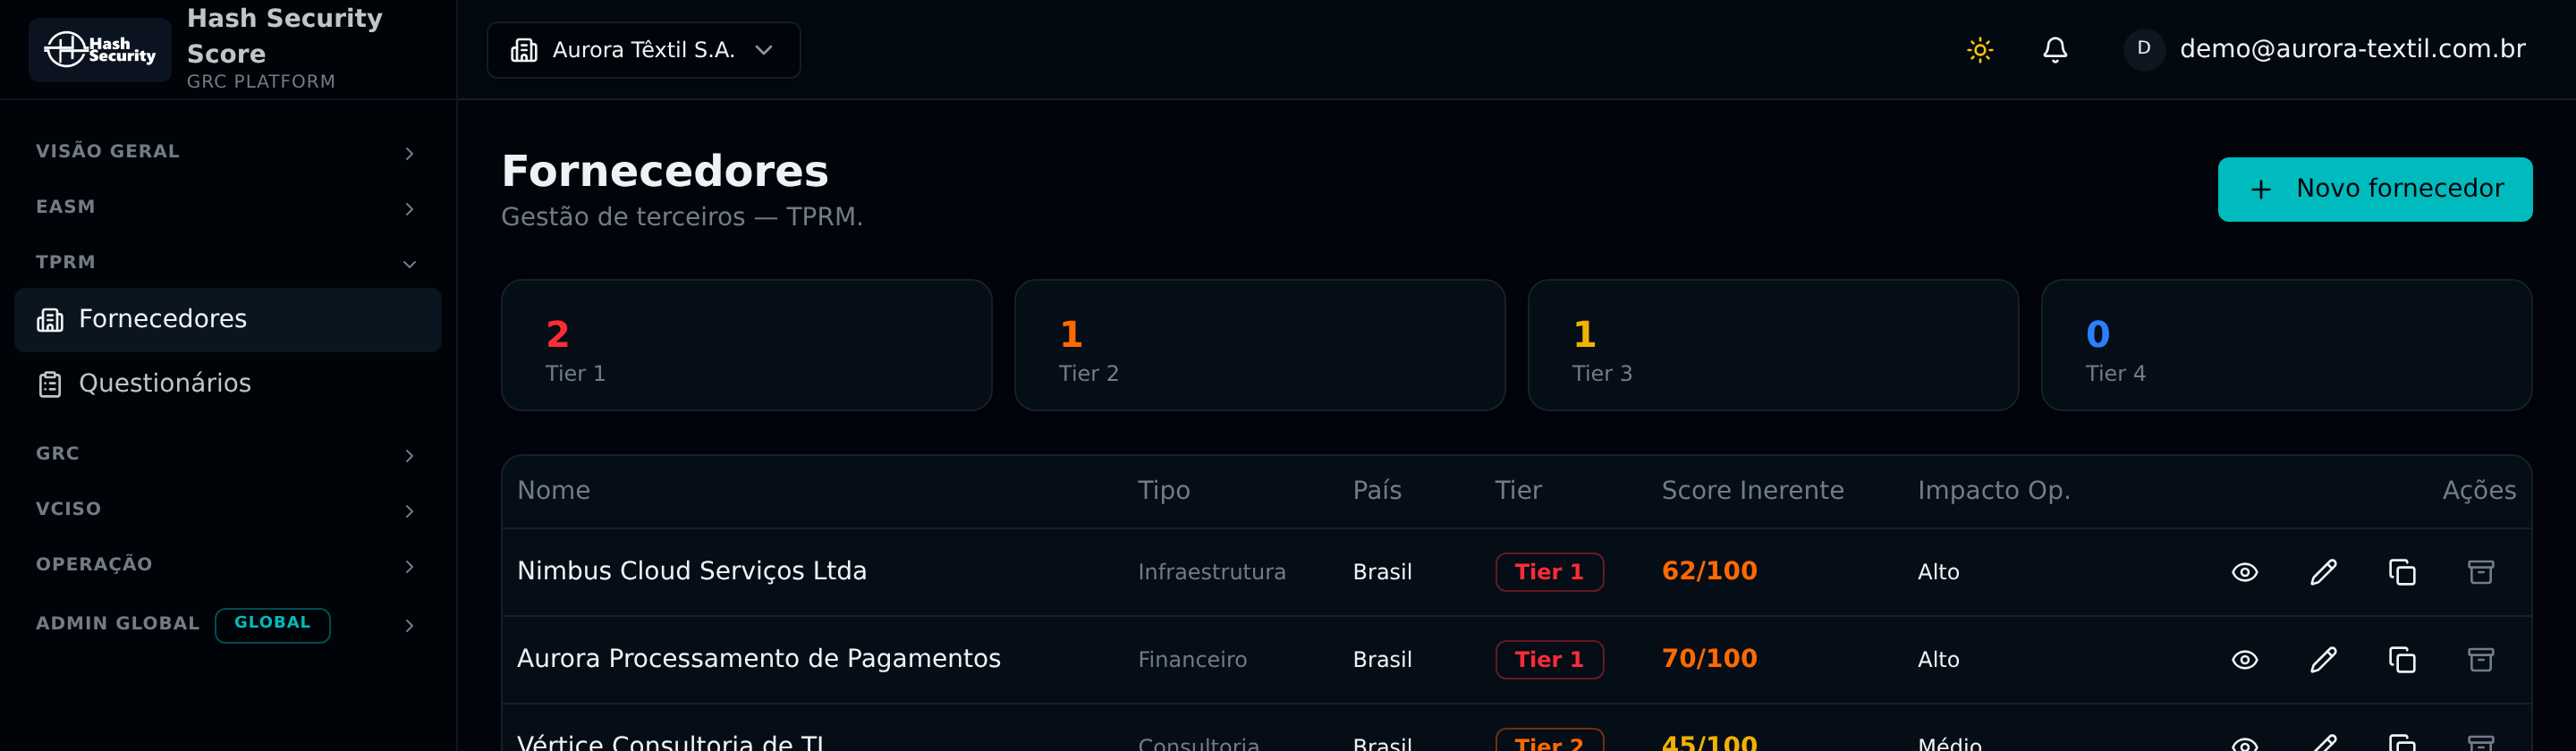
Terceiros com tier automático
Score inerente e impacto operacional calculados a partir do cadastro — fornecedor crítico nunca passa despercebido.
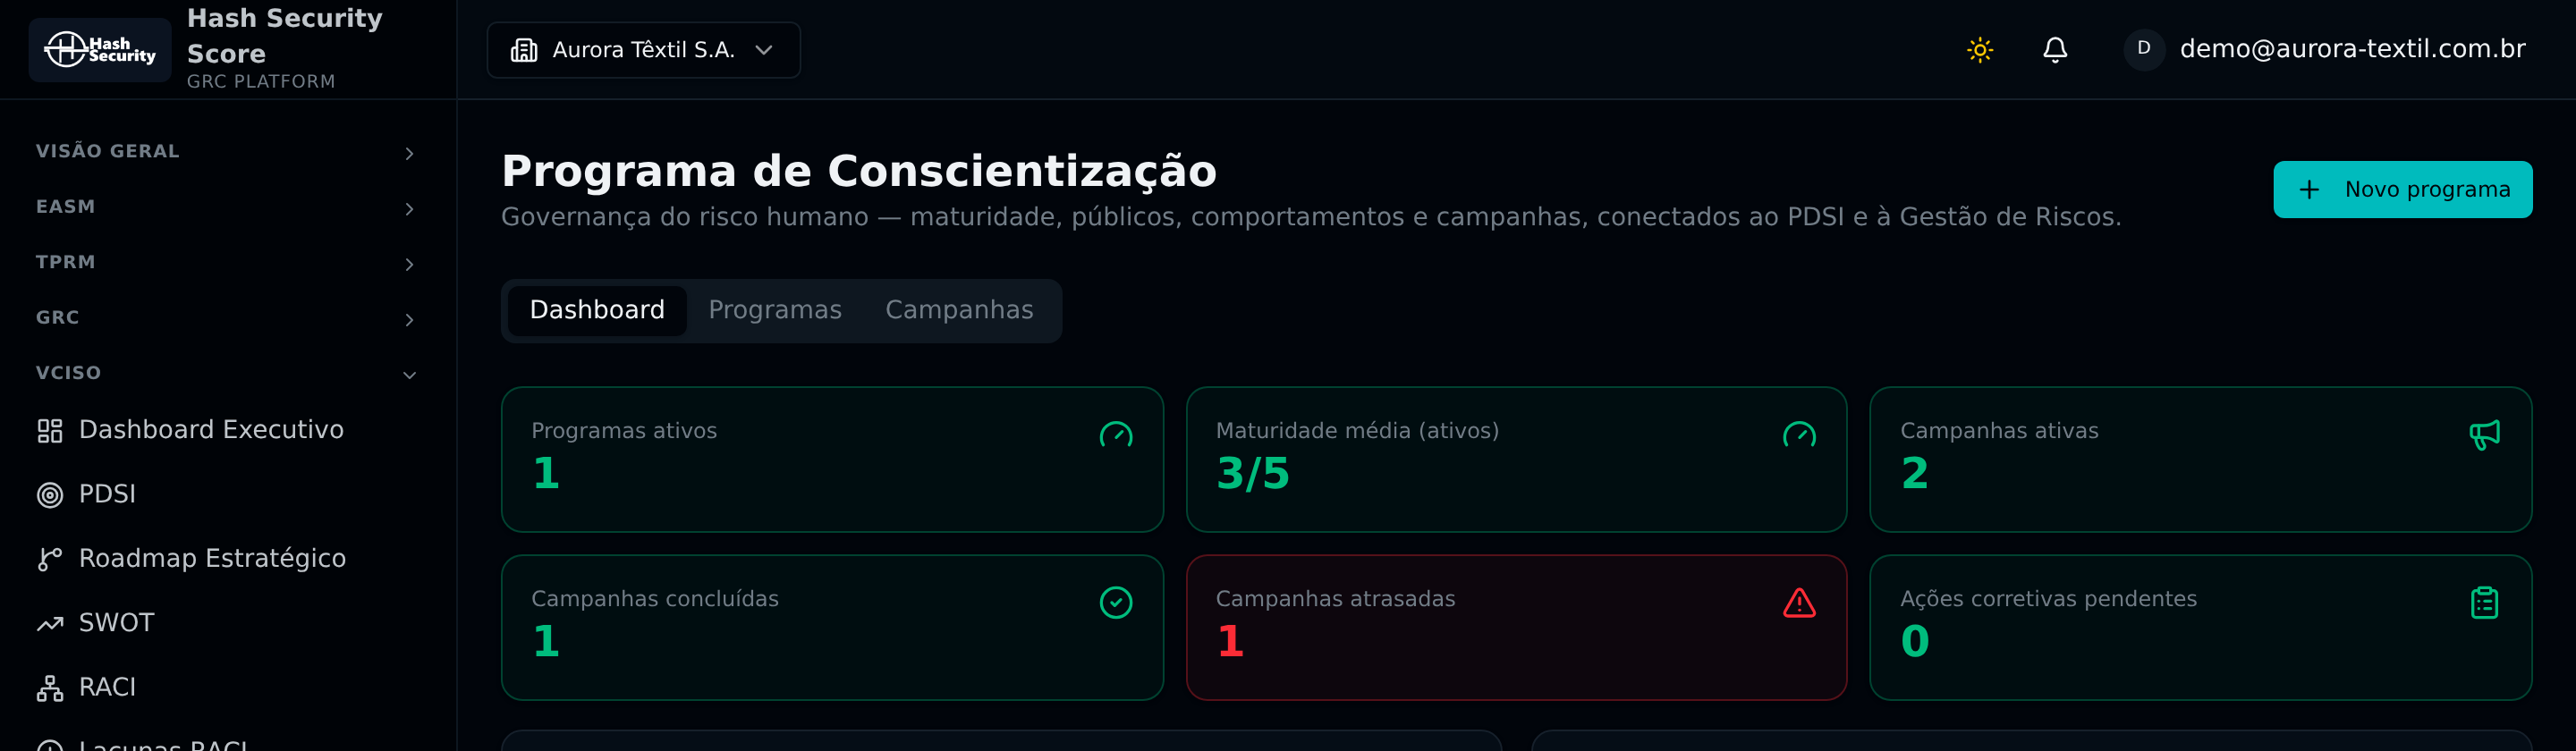
Governança do risco humano
Maturidade, campanhas e comportamentos-alvo — não é LMS nem motor de phishing, é gestão do programa.
- Unificar EASM, riscos, compliance, terceiros e governança executiva em um único dado, sem duplicação.
- Medir postura com indicadores objetivos — Security Score, cobertura RACI, maturidade por framework — não slides.
- Versionar tudo que é estratégico: PDSI, matriz RACI, frameworks — nada se perde numa reunião de revisão.
- Definir responsabilidade explícita (R/A/C/I) para cada risco, ação e controle, com lacunas visíveis em tempo real.
- Exigir avaliação humana e justificativa para qualquer redução de risco — nunca automática por contagem.
- Operar múltiplos tenants (clientes, marcas, subsidiárias) isolados por Row Level Security no banco, não por filtro de tela.
Seis práticas que separam um programa de GRC maduro de um punhado de planilhas
Nenhuma delas depende de comprar mais ferramenta — depende de ter uma plataforma que force o dado certo a existir uma vez só, e todo mundo reusar a partir dali.
Uma plataforma, seis públicos diferentes na mesma tela
CISO / Head de Segurança
Troca a rotina de montar apresentação manual por um Dashboard Executivo sempre atualizado, e o wizard de PDSI por planejamento estratégico sem depender de consultoria a cada ciclo.
Auditor interno/externo
Navega do controle até a Matriz RACI e volta, confirma quem aprovou a versão vigente e quando foi a última revisão — sem planilha paralela como evidência.
CEO / Conselho
Acompanha o Cyber Governance Health Index como qualquer outro KPI de negócio, com drill-down até a causa raiz quando o índice cai.
CFO
Vê o roadmap estratégico priorizado por benefício esperado e redução de risco — investimento em segurança vira decisão de capital, não custo de compliance.
DPO / Compliance Officer
Usa os assessments de LGPD/ISO 27001/GDPR e a trilha de rastreabilidade do PDSI como evidência estruturada em auditorias.
MSSPs e consultorias
Operam múltiplos clientes na mesma instância, isolamento garantido por Row Level Security no banco, trocando de contexto com um clique.
IA como assistente, nunca como piloto automático
Resumo de findings, sugestão de remediação, rascunho de proposta de PDSI e de Bow Tie — sempre editável, nunca aplicado sozinho. Todo uso de IA é auditado e governado por cota de créditos internos, com painel de governança dedicado.
Multi-tenant de verdade, não por filtro de tela
Isolamento por Row Level Security no PostgreSQL — cada cliente, marca ou subsidiária só acessa seus próprios dados, reforçado no banco, não apenas na interface. MSSPs e holdings trocam de contexto com um clique.
Regulação, seguro cibernético e pressão de investidores já tornaram postura de segurança um tema de governança corporativa — não só de TI.
A HashGRC entrega a ferramenta que faltava para tratar segurança cibernética com o mesmo rigor de gestão de qualquer outra função crítica do negócio — com dado real, não slide.
Leve governança de segurança para a sala do conselho — com dados, não com slides.
Descubra sua superfície de ataque real, meça sua postura com um score objetivo, governe riscos e compliance de ponta a ponta, e demonstre evolução com evidência — tudo em uma única plataforma.